Cyberodporność to sport zespołowy
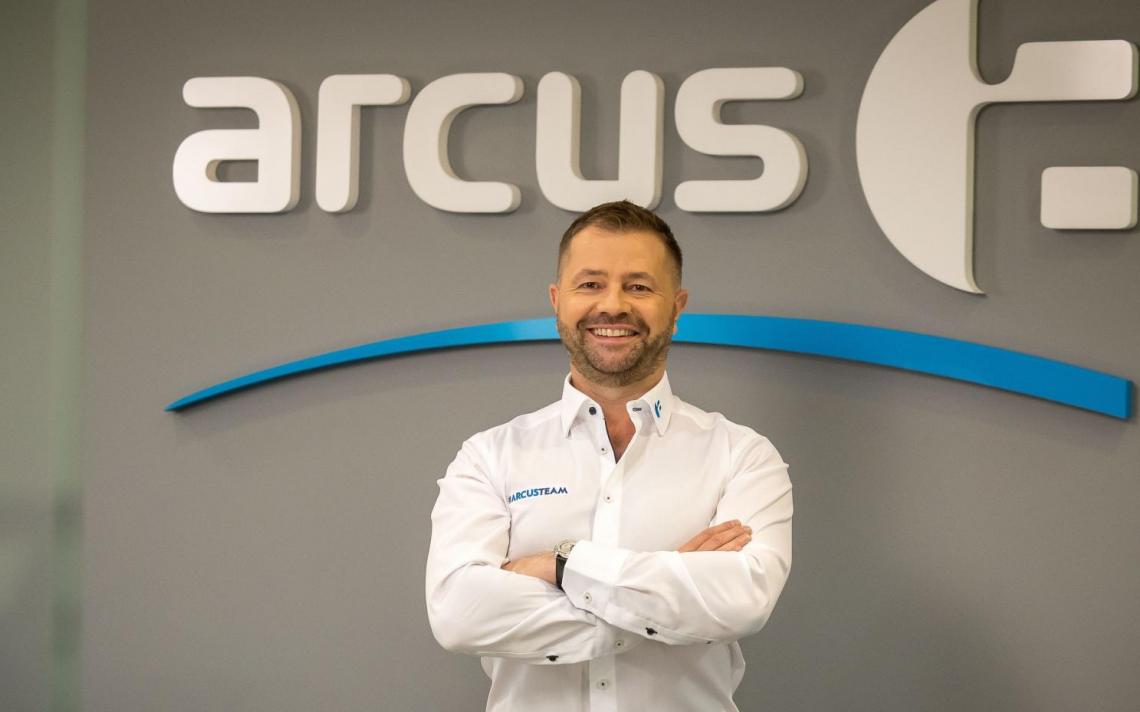
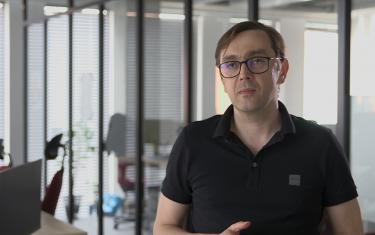
Rozmowa z Michałem Czeredysem, prezesem zarządu Arcus SA.
Sierpniowy wyciek danych z systemu MyDr, w którym ucierpieć mogło nawet 19 milionów Polaków, obnażył coś więcej niż lukę w zabezpieczeniach jednej firmy. Pokazał, jak trudno w praktyce rozdzielić odpowiedzialność między dostawcą technologii a jego klientami, gdy przychodzi kryzys. O tym, jak budować realną cyberodporność w cieniu nowych przepisów – dyrektywy NIS2 i rozporządzenia DORA – oraz dlaczego relacja dostawca ICT–klient musi się dziś zmienić, rozmawiamy z Michałem Czeredysem, prezesem zarządu Arcus SA.
Zacznijmy od aktualności. Sprawa MyDr pokazała chaos: administrator, czyli przychodnie, nie wie, jakich pacjentów dotyczy wyciek, dostawca systemu też nie ma pewności, co dokładnie wykradziono, a służby odradzają upublicznienie listy poszkodowanych. Jak ocenia pan tę sytuację z perspektywy osoby zarządzającej firmą technologiczną?
- To niestety podręcznikowy przykład tego, co dzieje się, gdy relacja dostawcy z klientem nie ma z góry ustalonych reguł postępowania na wypadek incydentu. RODO stawia obowiązek informacyjny po stronie administratora, ale to dostawca fizycznie dysponuje danymi i wiedzą techniczną potrzebną, by ustalić skalę zdarzenia. Jeżeli w umowie nie ma wcześniej zapisanego trybu współpracy – kto, w jakim terminie informuje klienta, z jakich zabezpieczeń musi korzystać wykonawca chroniąc powierzone dane, jaki jest oczekiwany czas na analizę powłamaniową – to w chwili kryzysu obie strony patrzą na siebie i czekają. Dochodzi do tego luka prawna, na którą zwracał uwagę ekspert cyberbezpieczeństwa Adam Haertle: nie ma przepisu nakazującego ujawnienie danych, zanim naruszenie zostanie jednoznacznie potwierdzone, więc formalnie nikt nie musi się spieszyć. A czekanie kosztuje najwięcej tego, kto nie miał żadnego wpływu na sytuację, czyli pacjenta.
Czy ustawa o Krajowym Systemie Cyberbezpieczeństwa, która wdraża unijną dyrektywę NIS2 i weszła w życie w kwietniu tego roku, coś w tej układance zmienia?
- Zmienia bardzo dużo, choć skutki zobaczymy dopiero za jakiś czas. NIS2 znacząco rozszerza krąg podmiotów kluczowych i ważnych, obejmując między innymi ochronę zdrowia, i po raz pierwszy tak wyraźnie nakłada obowiązek zarządzania ryzykiem w całym łańcuchu dostaw – czyli również wobec dostawców IT. Wprowadza krótkie, konkretne terminy zgłaszania incydentów oraz osobistą odpowiedzialność kierownictwa za nadzór nad cyberbezpieczeństwem. Trzeba pamiętać, że 3 października mija termin zgłoszeń do systemu S46, czyli wykazu podmiotów objętych ustawą, a z badań wynika, że aż 36 procent specjalistów od cyberbezpieczeństwa nie wie, czy ich organizacja w ogóle podlega NIS2. To pokazuje skalę niewiedzy, z jaką dziś pracujemy jako branża.
A jak to wygląda z perspektywy sektora finansowego i rozporządzenia DORA? Czym różni się podejście regulatora?
- DORA obowiązuje już od stycznia zeszłego roku i jest znacznie bardziej precyzyjna, jeśli chodzi o relacje z dostawcami ICT. Wymaga od instytucji finansowych rejestru umów z dostawcami technologii, prawa do audytu, planów wyjścia na wypadek zakończenia współpracy, a największych dostawców obejmuje bezpośrednim nadzorem unijnych urzędów nadzoru finansowego. Dla firmy takiej jak Arcus było to ciekawym wyzwaniem wpływającą na nasze codzienne funkcjonowanie: klienci z sektora finansowego proszą nas o dane do swojego rejestru, klauzule audytowe i wyniki testów odporności operacyjnej.
Jak to praktycznie zmienia relację Arcus z klientami?
- Umowa przestaje być wyłącznie dokumentem handlowym, a staje się elementem systemu wspólnego zarządzania ryzykiem. Musimy dostarczać dokumentację bezpieczeństwa, potwierdzać certyfikaty, udostępniać raporty z testów penetracyjnych, jasno opisywać terminy zgłoszenia incydentu zgodne z logiką NIS2 oraz informować, kto w łańcuchu podwykonawców faktycznie dotyka danych klienta. Traktujemy to jako standard obowiązujący wszystkich, a nie ustępstwo na życzenie największych. Powyższa zmiana dotyczy także naszych relacji z producentami rozwiązań, w tym m.in. Fujifilm, Kyocera, myQ oraz partnerami, z którymi wspólnie obsługujemy instytucje finansowe. Stawiamy im te same wymagania co sobie, ale też pomagamy im się rozwijać: dzielimy się wiedzą, wspieramy w certyfikacji i budowie własnych procedur, bo cały łańcuch jest tak silny, jak jego najsłabsze ogniwo.
Arcus postrzegany jest głównie jako ekspert od zarządzania drukiem i dokumentem, teraz coraz częściej oferuje szerszy wachlarz usług ICT i cyberbezpieczeństwa. Czy to dziedzictwo ma dziś jeszcze jakieś znaczenie?
Ma coraz większe znaczenie, chociaż niewiele osób łączy dziś te dwa światy. Dokument, papierowy czy cyfrowy, to wciąż miejsce, w którym faktycznie żyją wrażliwe dane – sama sprawa MyDr dotyczyła przecież elektronicznej dokumentacji medycznej, czyli w gruncie rzeczy systemu zarządzania dokumentem. Tymczasem większość drukarek i urządzeń wielofunkcyjnych to dziś pełnoprawne komputery z własnym systemem operacyjnym, pamięcią masową i interfejsem sieciowym, a mimo to w większości organizacji pozostają zupełnie poza standardowym monitoringiem bezpieczeństwa. Ta przepaść między poczuciem bezpieczeństwa a rzeczywistością jest ogromna.
Co w praktyce oznacza bezpieczne zarządzanie drukiem i dokumentem dla klienta?
- To między innymi autoryzacja wydruku i tak zwany wydruk podążający, czyli dokument drukuje się dopiero wtedy, gdy pracownik potwierdzi swoją tożsamość przy urządzeniu, a nie leży bezbronny w podajniku, gdzie każdy może go przeczytać lub zabrać. To także szyfrowanie danych tymczasowo przechowywanych w pamięci urządzenia, regularna aktualizacja firmware’u zamiast pozostawiania fabrycznych haseł administratora oraz nadzór nad całym cyklem życia dokumentu – od skanu, przez elektroniczny obieg, po archiwizację i bezpieczne zniszczenie. To dokładnie ta sama dyscyplina, której NIS2 i DORA oczekują od systemów IT, tylko przeniesiona na urządzenia, o których wciąż najczęściej się zapomina. Bez polityki zarządzania drukiem żadna strategia cyberodporności nie jest więc kompletna.
Czy mniejsi klienci, którzy formalnie nie podlegają regulacjom, też zaczynają o to pytać?
- Coraz częściej, i to jest bardzo zdrowe zjawisko. Wymogi spływają w dół łańcucha dostaw: nawet niewielki lokalny dostawca IT czy fintech, który jest podwykonawcą podmiotu regulowanego, dostaje dziś ankiety bezpieczeństwa od swoich własnych klientów. Historia MyDr jest tu przestrogą – to właśnie taki mniejszy dostawca, który nigdy nie musiał myśleć o cyberbezpieczeństwie systemowo, bo żaden z jego klientów wcześniej tak rygorystycznie tego nie wymagał. Dziś dostawcy muszą troszczyć się o bezpieczeństwo swoje i klientów, i lepiej, żeby zaczęli myśleć o tym od razu, a nie po własnym incydencie.
Jakie konkretnie działania podejmuje Arcus, żeby samemu być wiarygodnym ogniwem tego łańcucha?
- Stworzyliśmy dział odpowiedzialny za budowanie naszej cyberodporności. Regularnie zlecamy niezależne testy penetracyjne zarówno całej organizacji jak i rozwiązań oferowanych klientom, przechodzimy regularnie audyty. Konsekwentnie szkolimy zarówno nasz zespół. Edukujemy także w zakresie NIS2 zarządy naszych partnerów i klientów, gdyż znowelizowana Ustawa o KSC wprost przenosi odpowiedzialność za akceptację środków zarządzania ryzykiem na kierownictwo. Nasi eksperci dzielą się także wiedzą podczas lokalnych i ogólnopolskich konferencji.
Wracając do MyDr – gdyby Arcus był dostawcą w takiej sytuacji, co zrobiłby inaczej?
- Największa różnica dotyczyłaby przygotowania, zanim cokolwiek się wydarzy. Chodzi o wcześniej uzgodniony z klientem plan komunikacji kryzysowej, jasny podział, kto do kogo dzwoni w pierwszej godzinie, oraz przećwiczone scenariusze, tak zwane ćwiczenia sztabowe, żeby w realnej sytuacji nikt nie zastanawiał się, co robić, tylko wykonywał wcześniej ustalone kroki. I zasada, którą staramy się stosować: nie czekamy na pełną pewność, tylko komunikujemy to, co wiemy, z wyraźnym zastrzeżeniem, że informacja może się zmieniać. Milczenie niszczy zaufanie znacznie skuteczniej niż sama luka bezpieczeństwa.
Jakich rad udzieliłby Pan instytucjom i firmom, które dziś podpisują lub odnawiają umowy z dostawcami usług ICT?
- Po pierwsze, warto sprawdzić, czy umowa zawiera konkretne terminy powiadomienia o incydencie, a nie ogólniki w rodzaju „niezwłocznie". Po drugie, dobrze się upewnić, czy organizacja ma prawo do audytu i pełną wiedzę o tym. Po trzecie, czy dostawca testuje swoje rozwiązania w zakresie podatności, kto jest podwykonawcą dostawcy. Po czwarte, trzeba pytać o plan wyjścia na wypadek zakończenia współpracy – to wymóg DORA, ale to dobra praktyka także w przypadku NIS2. I na koniec, nie należy traktować cyberbezpieczeństwa jako pozycji, którą można wynegocjować w dół, bo to ostatecznie wy, jako administrator danych, odpowiadacie przed regulatorem i klientami.
Jak w najbliższych latach zmieni się pod wpływem tych regulacji rynek dostawców usług ICT?
- Spodziewam się konsolidacji. Mniejsi gracze, których nie stać na spełnienie wymogów compliance, będą łączyli siły z większymi partnerami. Klienci będą wybierać dostawców oceniając dojrzałość procesów bezpieczeństwa, a nie tylko cenę. Rosnąć będzie też rola sztucznej inteligencji, po stronie ataków i obrony. Cyberodporność stanie się elementem reputacji firmy, ważnym dla klientów i inwestorów, obok wyników finansowych. Dlatego powtarzam naszym klientom: cyberbezpieczeństwo nie jest projektem, który się kończy, tylko sportem zespołowym, w który trzeba grać razem, stale i według jasnych reguł.
Dziękuję za rozmowę.
Jacek Szczęsny